Il gruppo industriale italiano Natuzzi, tra i principali operatori internazionali nel settore dell’arredamento e della produzione di divani, sarebbe stato colpito da un attacco informatico rivendicato dal gruppo ransomware Everest. Il dominio `natuzzi.com` è comparso sul portale di data leak della gang criminale, che avrebbe acquisito documentazione aziendale riservata, database e informazioni relative alle attività produttive e al personale.
La vicenda assume particolare rilevanza non soltanto per il profilo economico e industriale dell’azienda coinvolta, ma soprattutto per la natura e la quantità dei dati associati al materiale che sarebbe stato sottratto. L’analisi della cartella denominata `natuzzi.com` evidenzia infatti un patrimonio informativo particolarmente consistente, composto da oltre 1.300 file fisici e caratterizzato da una significativa presenza di archivi di backup e database aziendali.
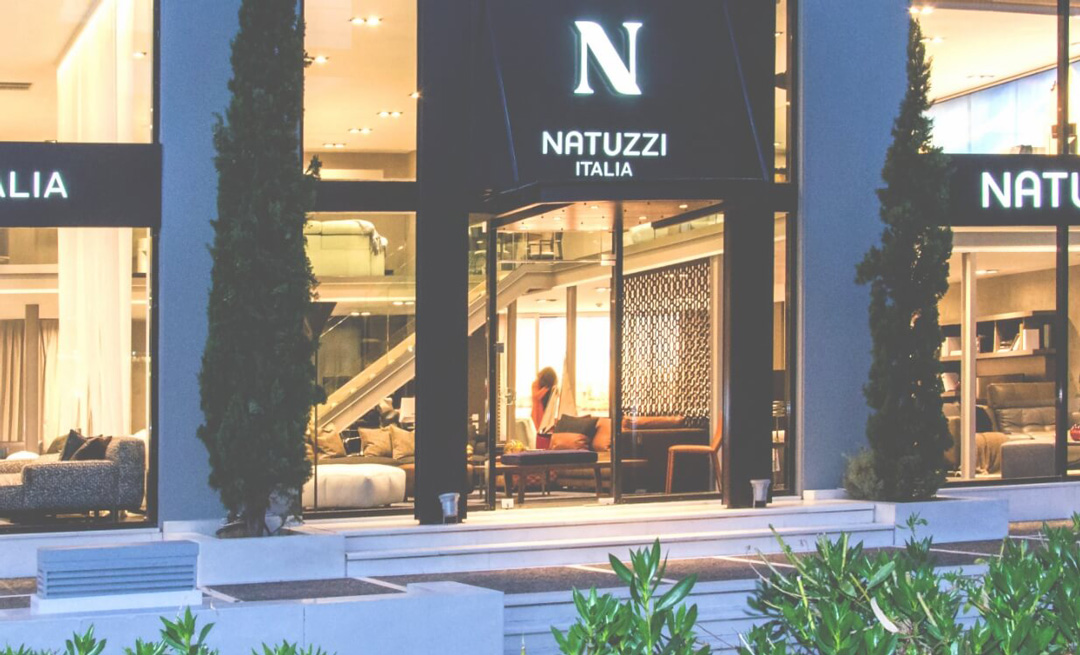
Natuzzi S.p.A., fondata nel 1959 e con sede a Santeramo in Colle, in provincia di Bari, rappresenta una delle realtà industriali italiane più conosciute nel comparto dell’arredamento. Il gruppo opera a livello internazionale attraverso i marchi Natuzzi Italia e Natuzzi Editions, commercializzando divani, poltrone e complementi d’arredo attraverso una rete distributiva che raggiunge circa 100 Paesi.
Dataset composition and contents
L’analisi del materiale associato alla cartella `natuzzi.com` restituisce un quadro significativo della possibile compromissione informativa. Il dataset contiene 1.351 file fisici per un volume complessivo di 564,17 GB. La maggior parte dei contenuti è costituita da archivi compressi: 1.276 file ZIP, 17 archivi 7z e nove archivi RAR, ai quali si aggiungono 49 file di altra natura.
[
Una quota consistente dello spazio occupato è riconducibile a successive versioni di backup di database Microsoft SQL Server. Questo elemento merita particolare attenzione, poiché i backup possono contenere non soltanto informazioni operative, ma anche copie estese di database aziendali, tabelle gestionali, dati storici e informazioni relative a processi produttivi e commerciali.
La disponibilità di più versioni degli stessi database potrebbe inoltre consentire a un soggetto non autorizzato di ricostruire informazioni relative a periodi differenti, aumentando la profondità dell’esposizione.
Da parte dell’azienda non risultano comunicati stampa sull’accaduto, in attesa di un’eventuale conferma.
Il tuo dominio è stato
colpito da ransomware?
Verifica subito se il tuo dominio compare nello storico degli attacchi ransomware monitorati. I dati vengono cercati su tutto lo storico disponibile. Ransomware Watchlist.