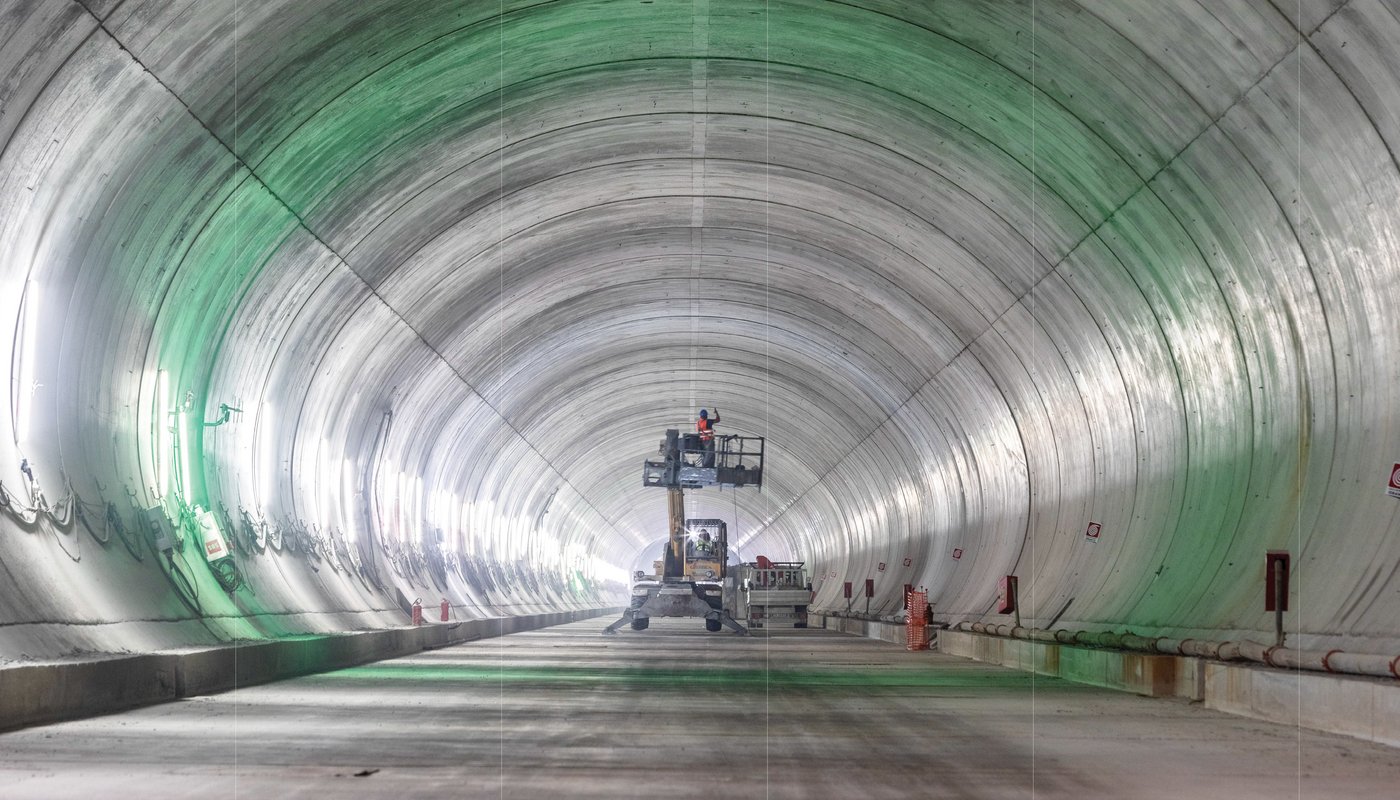
L’attacco informatico alla società che gestisce la realizzazione del collegamento ferroviario tra Italia e Austria sarebbe avvenuto a metà ottobre. Tra le informazioni associate alla violazione compare la segnalazione di un archivio da 812 GB riconducibile al dominio bbt-se.com. Restano da chiarire l’effettiva quantità di dati sottratti e la natura delle informazioni compromesse.
Il maxi progetto infrastrutturale del Tunnel di Base del Brennero finisce nel mirino dei cybercriminali. La società BBT SE (Brenner Basistunnel SE), responsabile della realizzazione di una delle più importanti opere ferroviarie europee, ha confermato di aver subito un attacco informatico che avrebbe consentito a soggetti non autorizzati di accedere ad alcuni dati presenti nei propri sistemi.
L’intrusione, secondo le prime ricostruzioni, sarebbe avvenuta a metà ottobre, ma la notizia è emersa pubblicamente soltanto nei giorni scorsi, dopo le anticipazioni della stampa austriaca. A rivendicare l’operazione sarebbe il gruppo criminale Everest, una rete di cybercriminali di lingua russa specializzata in attacchi ransomware, sottrazione di informazioni e campagne di estorsione digitale.
La segnalazione: 812 GB di database associati a bbt-se.com
Tra gli elementi più rilevanti della vicenda figura una segnalazione relativa al dominio bbt-se.com, riconducibile alla società che gestisce il progetto del Tunnel del Brennero.
Il dato riportato è particolarmente significativo: 812 GB – DataBase.

Il messaggio di Everest: «Abbiamo pubblicato i dati di chi non ha collaborato»
A rendere ancora più delicata la vicenda è un messaggio attribuito al gruppo Everest, rivolto alle organizzazioni che non avrebbero risposto ai suoi tentativi di contatto.
La comunicazione, dal tono apertamente intimidatorio, rappresenta un elemento significativo per comprendere la strategia utilizzata dai criminali informatici.
Nel testo, gli aggressori dichiarano:
«Abbiamo pubblicato i dati delle aziende che hanno scelto di non interagire con noi. Non era il risultato che preferivamo. È semplicemente la conseguenza della loro decisione di ignorare la situazione».
Il gruppo prosegue invitando le organizzazioni eventualmente coinvolte a prendere contatto per discutere una possibile soluzione economica.
«Siamo interessati a raggiungere un accordo che funzioni per entrambe le parti», scrivono i criminali, aggiungendo che le aziende avrebbero già avuto modo di vedere cosa accade quando si sceglie il silenzio o si rifiuta di collaborare.
La parte finale del messaggio assume un carattere ancora più esplicito: «Avete visto che manteniamo la parola data, in entrambe le direzioni. Se volete discutere una soluzione, sapete come contattarci. Vi stiamo aspettando».
Si tratta di una dimensione considerevole, che, qualora fosse effettivamente riconducibile ai dati esfiltrati durante l’attacco, potrebbe indicare una compromissione informatica di ampia portata.
Non è quindi possibile, allo stato attuale, confermare la presenza di specifiche categorie di documenti, credenziali, informazioni personali, documentazione tecnica o materiale relativo alla progettazione dell’infrastruttura.
Resta comunque un elemento che merita particolare attenzione, soprattutto considerando la natura strategica dell’organizzazione interessata e la rilevanza internazionale dell’opera.