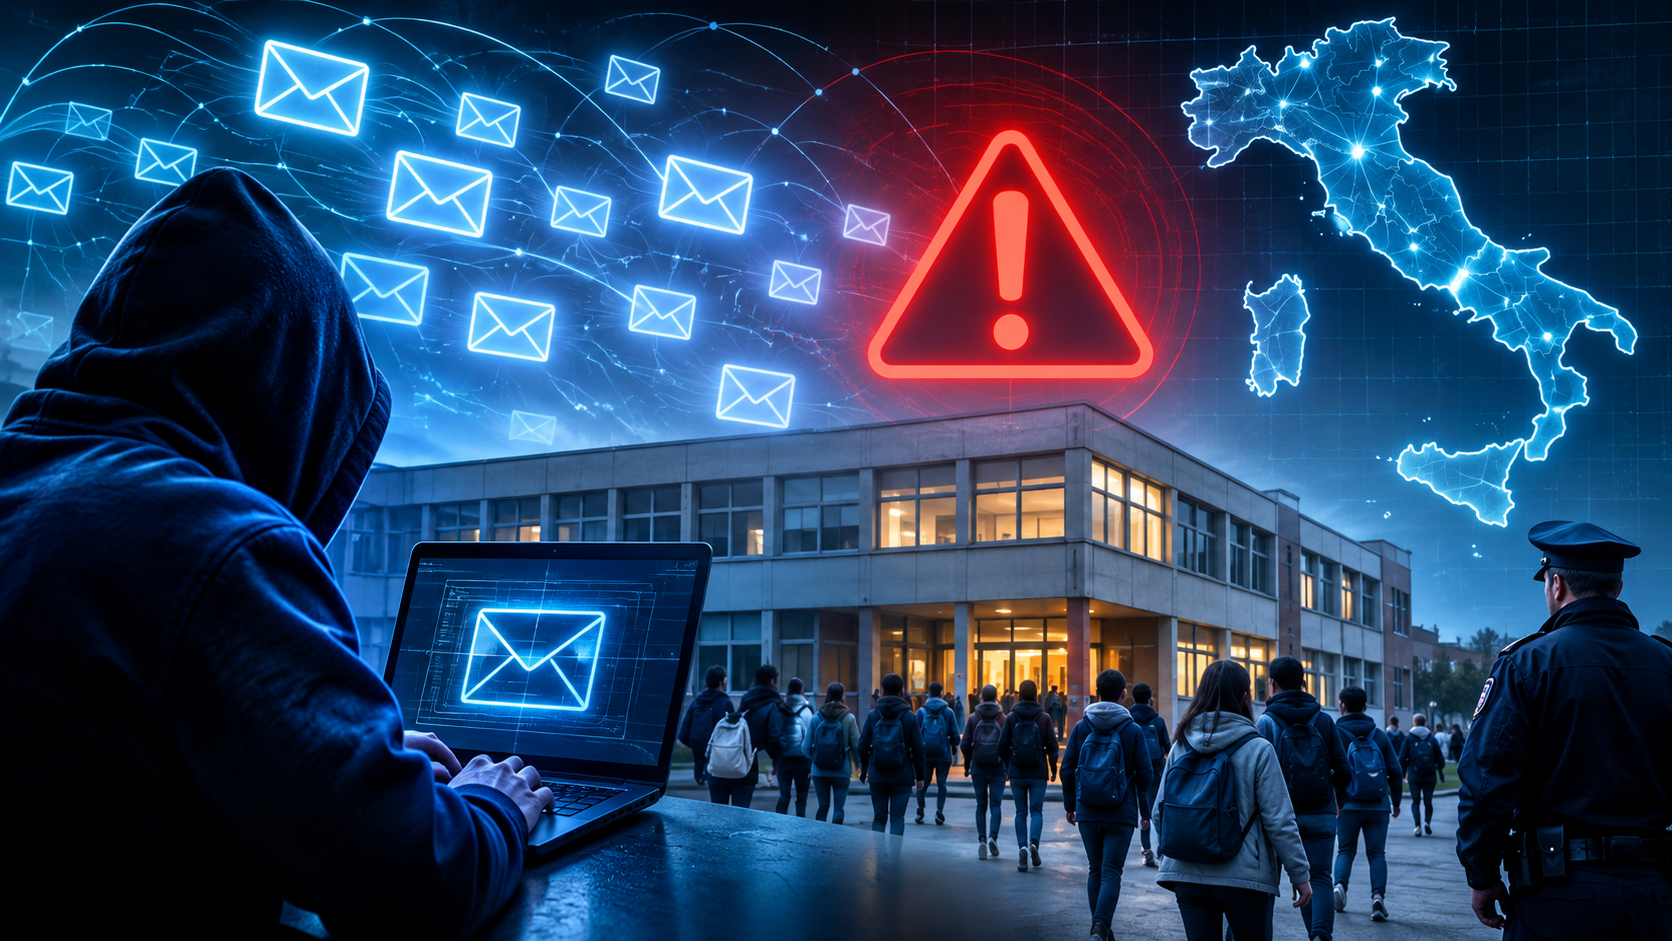
Quando migliaia di istituti scolastici vengono raggiunti contemporaneamente da comunicazioni minatorie, il problema non è soltanto il contenuto delle email, ma la capacità di trasformare un semplice messaggio digitale in un’emergenza nazionale.
C’è un aspetto della vicenda degli allarmi bomba nelle scuole italiane che merita un’analisi più approfondita: la dimensione tecnologica e organizzativa dell’operazione.
Raggiungere migliaia di istituti scolastici distribuiti su tutto il territorio nazionale, coordinare temporalmente l’invio delle comunicazioni e provocare una risposta pressoché simultanea da parte di dirigenti scolastici, forze dell’ordine e amministrazioni pubbliche non è un episodio che dovrebbe essere archiviato frettolosamente come una semplice bravata.
Attenzione, però: questo non significa che dietro ci sia necessariamente un’organizzazione criminale o un gruppo sponsorizzato da uno Stato. Significa che occorre distinguere tra l’identità di chi materialmente invia i messaggi e le capacità tecniche necessarie per realizzare un’operazione di questa portata.
Il problema non è soltanto inviare migliaia di email
Dal punto di vista tecnico, distribuire migliaia di messaggi di posta elettronica non richiede necessariamente competenze da hacker di alto livello. Oggi esistono piattaforme di invio massivo, infrastrutture automatizzate e strumenti che permettono di distribuire comunicazioni a un numero elevatissimo di destinatari in tempi molto brevi.
Gli indirizzi delle scuole, inoltre, sono spesso pubblicati sui siti istituzionali e possono essere raccolti attraverso attività automatizzate di consultazione delle fonti pubbliche.
Ma il vero elemento da approfondire è un altro: come è stata organizzata la distribuzione? Quale infrastruttura è stata utilizzata? Gli indirizzi dei mittenti erano autentici oppure falsificati? Sono stati impiegati account compromessi? I messaggi sono transitati attraverso server differenti? Esistono correlazioni tecniche con le precedenti campagne di minacce?
La vera arma è la disruption
In questa vicenda, il risultato più evidente non è stato un danno informatico ai sistemi scolastici, almeno per quanto emerge dalle informazioni disponibili, ma l’interruzione delle attività quotidiane.
Un messaggio di posta elettronica ha provocato evacuazioni, sospensione delle lezioni, mobilitazione delle forze dell’ordine, interventi degli artificieri, preoccupazione tra le famiglie e disagi per migliaia di studenti.
È un esempio concreto di come una minaccia digitale possa produrre conseguenze fisiche, economiche e sociali senza che sia necessariamente necessario violare i sistemi informatici delle organizzazioni coinvolte.
In termini di sicurezza informatica, possiamo parlare di digital disruption: utilizzare strumenti digitali per compromettere la continuità operativa di un servizio o generare un’interruzione su larga scala.
Un possibile schema di guerra ibrida?
La vicenda assume un significato ulteriore se considerata nel contesto delle precedenti campagne di minacce rivolte a redazioni giornalistiche, aeroporti e altre infrastrutture europee.
Reuters ha riportato che comunicazioni analoghe hanno raggiunto anche scuole nel Regno Unito e in Irlanda, mentre RaiNews ha evidenziato la ricorrenza dello pseudonimo Mikhail Andropov in precedenti episodi.
È proprio qui che entra in gioco il concetto di guerra ibrida: una combinazione di strumenti informatici, intimidazione, disinformazione e pressione psicologica che può colpire la fiducia dei cittadini nelle istituzioni e la capacità di risposta dei servizi pubblici.
Non ogni campagna di procurato allarme è un’operazione di guerra ibrida.La possibilità che strumenti digitali vengano utilizzati per generare instabilità e disorientamento deve essere considerata nelle valutazioni di sicurezza nazionale.
La lezione per la cybersecurity italiana
Quello che è accaduto dovrebbe aprire una riflessione sulla sicurezza delle comunicazioni istituzionali.
Le scuole, gli enti pubblici e le amministrazioni locali hanno bisogno di protocolli condivisi per la gestione delle minacce digitali, canali di comunicazione alternativi e procedure rapide per verificare l’autenticità delle segnalazioni.
Servono inoltre formazione del personale, capacità di analisi degli incidenti, collaborazione tra polizia postale, Agenzia per la Cybersicurezza Nazionale e strutture di intelligence.
La sicurezza non può limitarsi alla protezione dei server e delle reti informatiche. Deve comprendere anche la capacità di resistere a campagne che utilizzano la tecnologia per generare emergenze nel mondo reale.
La questione, quindi, non è soltanto chi abbia inviato quelle email. La domanda più importante è quanto sia semplice, oggi, per un singolo operatore o per un gruppo organizzato sfruttare le comunicazioni digitali per mettere in difficoltà un intero Paese.